Obvestilo o phishing kampanji, ki cilja na Hostico
Blagovna znamka Hostico je tarča obsežne phishing kampanje. Izvedite, kako prepoznati prevari sporočila in katere zaščitne ukrepe vam priporočamo.
V zadnjih dveh dneh je blagovna znamka Hostico postala tarča obsežne phishing kampanje, preko katere so razdeljena lažna e-poštna sporočila, ki nepooblaščeno uporabljajo identiteto naše podjetja. Namen teh sporočil je zavajati prejemnike in jih prisiliti, da dostopajo do zlonamernih spletnih strani, kjer so lahko njihovi osebni podatki, poverilnice ali bančni podatki ogroženi.
Prvi signali so bili sprejeti v soboto, 10. oktobra 2026, okoli 13:00, ko so nam številni prejemniki sporočili o obstoju sumljivih e-poštnih sporočil, ki so bila predstavljena kot uradna obvestila Hostico. Med nedeljo, 11. oktobrom 2026, se je prevara znatno okrepila, saj so bile identificirane ponavljajoče se valove sporočil, poslanih lastnikom domen .ro.
Katere ukrepe sem sprejel do sedaj?
Takoj po prejemu prvih pritožb smo začeli potrebne korake za obveščanje uporabnikov in omejevanje vpliva te kampanje.
V prvi fazi smo objavili opozorila v razdelku obvestil na spletni strani Hostico, kot tudi na naših uradnih družbenih omrežjih, da bi pritegnili pozornost na goljufiva sporočila, ki so v obtoku.
Vzporedno so bile poslane obvestila o zlorabi organom, odgovornim za upravljanje domenskimi imeni, ki so bile vključene v napad. Te prijave so se nanašale tako na domeno, povezano z naslovi, uporabljenimi za pošiljanje sporočil, kot tudi na domeno, uporabljeno za preusmerjanje prejemnikov na zlonamerne strani.
Glede na intenziviranje kampanje v nedeljo, 11. oktobra 2026, smo se odločili za širitev informacijskih ukrepov. Tako je bila poslana obvestilo prek newsletterja vsem strankam Hostico, prav tako pa je bila ta informacija objavljena tudi na našem blogu, da jo lahko pregleda vsakdo, ki prejme takšno sporočilo.
Kako lahko prepoznamo prevarantska sporočila?
Napadalci poskušajo ustvariti vtis, da sporočila izvirajo od Hostico, pri čemer uporabljajo ime podjetja in elemente, ki lahko sugerirajo legitimno komunikacijo. Takšni poskusi lahko omenjajo težave, povezane s storitvami, domeni, računi ali varnostjo računa, da bi prepričali prejemnike, da ukrepajo, ne da bi preverili avtentičnost zahteve.
Pomemben element so povezave, vključene v te sporočila. Te usmerjajo uporabnike na spletne strani, ki posnemajo legitimne strani, z namenom zbiranja vnesenih informacij, vključno s gesli ali podatki o bančnih karticah.
Za lažje prepoznavanje teh poskusov goljufanja, predstavljamo spodaj primer sporočila, poslanega v okviru trenutne kampanje. To ponazori, kako napadalci poskušajo uporabiti identiteto Hostico, da bi dodelili verodostojnost zahtevam in prepričali prejemnike, da dostopajo do zunanjih povezav.
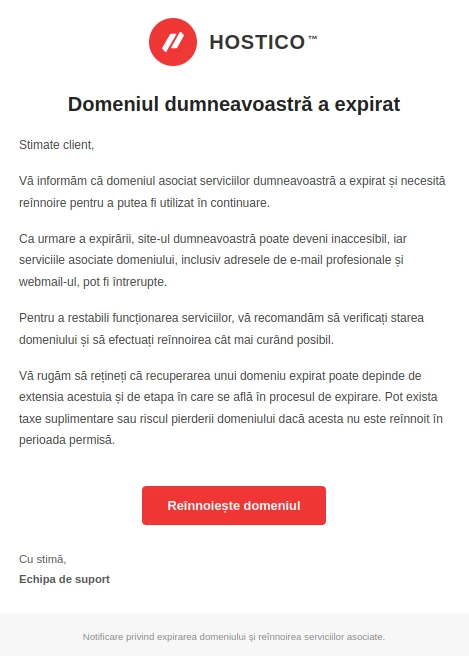
Odmotamo, da predstavljeni primer ne predstavlja nujno edino različico sporočil, ki so v obtoku, temveč je to različica, ki je bila identificirana v tistem trenutku. Vsebina, naslovi pošiljateljev in uporabljene povezave se lahko med kampanjo spremenijo, zato priporočamo, da se ne zanašate izključno na podobnost s prikazanim sporočilom.
Do takrat so med naslovi, identificirani pri širjenju prevarantskih sporočil, vključeni:
- support@sin1.singularitymfg.com
- podpora@haysoft.com.br
Pomembno: Ti dve e-poštni naslovu nista nujno edina uporabljena. Napadalci lahko uporabljajo tudi druge e-poštne naslove ali domene za nadaljevanje kampanje. Iz tega razloga priporočamo preverjanje vsake sumljive sporočila, ne glede na naslov ali ime prikazanega pošiljatelja.
Opozarjamo, da te sporočila ne pošilja Hostico in ne predstavljajo uradnih komunikacij naše družbe.
Kako preverite, ali sporočilo izhaja iz Hostica?
Uradna obvestila v zvezi s pogodbenimi storitvami se pošiljajo na e-poštne naslove povezane s uporabniškimi računi ali pooblaščenimi podračuni. Med uradnimi naslovi, ki jih uporablja Hostico, so:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- help@hostico.com | tehnic@hostico.com
Preverjanje naslova pošiljatelja je prvi korak, vendar ne sme biti edino merilo, ki se upošteva, saj lahko nekatera goljufiva sporočila ponarejajo tudi informacije, prikazane na področju pošiljatelja.
V primeru, da prejmete sporočilo, ki zahteva izvedbo plačila, posodobitev podatkov za prijavo ali potrditev osebnih informacij, vam priporočamo, da neposredno dostopate do spletne strani hostico.ro, tako da ročno vnesete naslov v brskalnik, brez uporabe povezav iz sumljivega sporočila.
Računi in plačilne situacije lahko preverite na območju stranke Hostico, v razdelku Finance. Vsako plačilno operacijo je treba izvesti izključno preko uradnih kanalov in plačilnega procesorja, ki ga uporablja Hostico.
Kaj morate storiti, če ste dostopali do sumljive povezave?
Če ste prejeli eno od teh sporočil, samo prejem e-pošte ne pomeni, da so vaše informacije ogrožene. Pomembno pa je, da ne dostopate do povezav in ne posredujete podatkov prek navedenih strani.
V primeru, da ste že dostopali do zavajajoče povezave ali ste vnesli podatke na sumljivo stran, vam priporočamo, da sprejmete naslednje ukrepe, odvisno od razkritih podatkov:
- Spremenite geslo za račun Hostico. Če ste vnesli prijavne podatke na sumljivo stran, takoj ponastavite geslo za račun stranke. Če se isto geslo uporablja tudi za druge storitve, ga spremenite tudi tam.
- Aktivirajte avtentifikacijo v dveh faktorjih (2FA). Ta funkcionalnost nudi dodaten nivo zaščite pred nepooblaščenim dostopom. Lahko se sklicujete na dokumentacijo o aktivaciji avtentifikacije v dveh faktorjih.
- Takoj kontaktirajte banko, ki je izdala kartico. Če ste posredovali bančne podatke ali informacije o kartici, zahtevajte oceno situacije in, če je potrebno, blokirajte ali zamenjajte kartico za preprečevanje nepooblaščenih transakcij.
- Preverite dejavnost računov. Spremljajte morebitne nenavadne prijave, nepooblaščene spremembe in transakcije, ki jih ne prepoznate.
- Preverite varnost naprave. Če ste prenesli ali zagnali datoteke iz sumljivih sporočil, izvedite skeniranje z posodobljeno varnostno rešitvijo.
Kampanje za phishing se lahko hitro razvijajo, tako s spremembo naslovov pošiljateljev kot tudi z uporabo novih domenov ali različic sporočil. Prav zato identifikacija prevarantskega naslova ne zagotavlja, da bodo poznejši poskusi uporabili isto ime.
Spodbujamo vas, da ravnate previdno pri vsakem nezaželenem sporočilu, ki od vas zahteva, da nujno izvedete plačilo, se prijavite ali posredujete zaupne informacije. V primeru nejasnosti je vedno bolje preveriti neposredno preko uradnih kanalov, kot pa dostopati do povezave iz sumljivega sporočila.
Za întrebare, preverjanje avtentičnosti nekaterih sporočil ali poročanje o poskusih phishinga, ki uporabljajo identiteto Hostico, nas lahko kontaktirate na office@hostico.com ali prek uradne kontaktne strani.
Hvala vsem, ki ste nam sporočili te poskuse. Posredovane informacije so nam omogočile, da smo se odzvali že ob prvih identificiranih sporočilih in da smo v kratkem času obvestili čim večje število uporabnikov.

